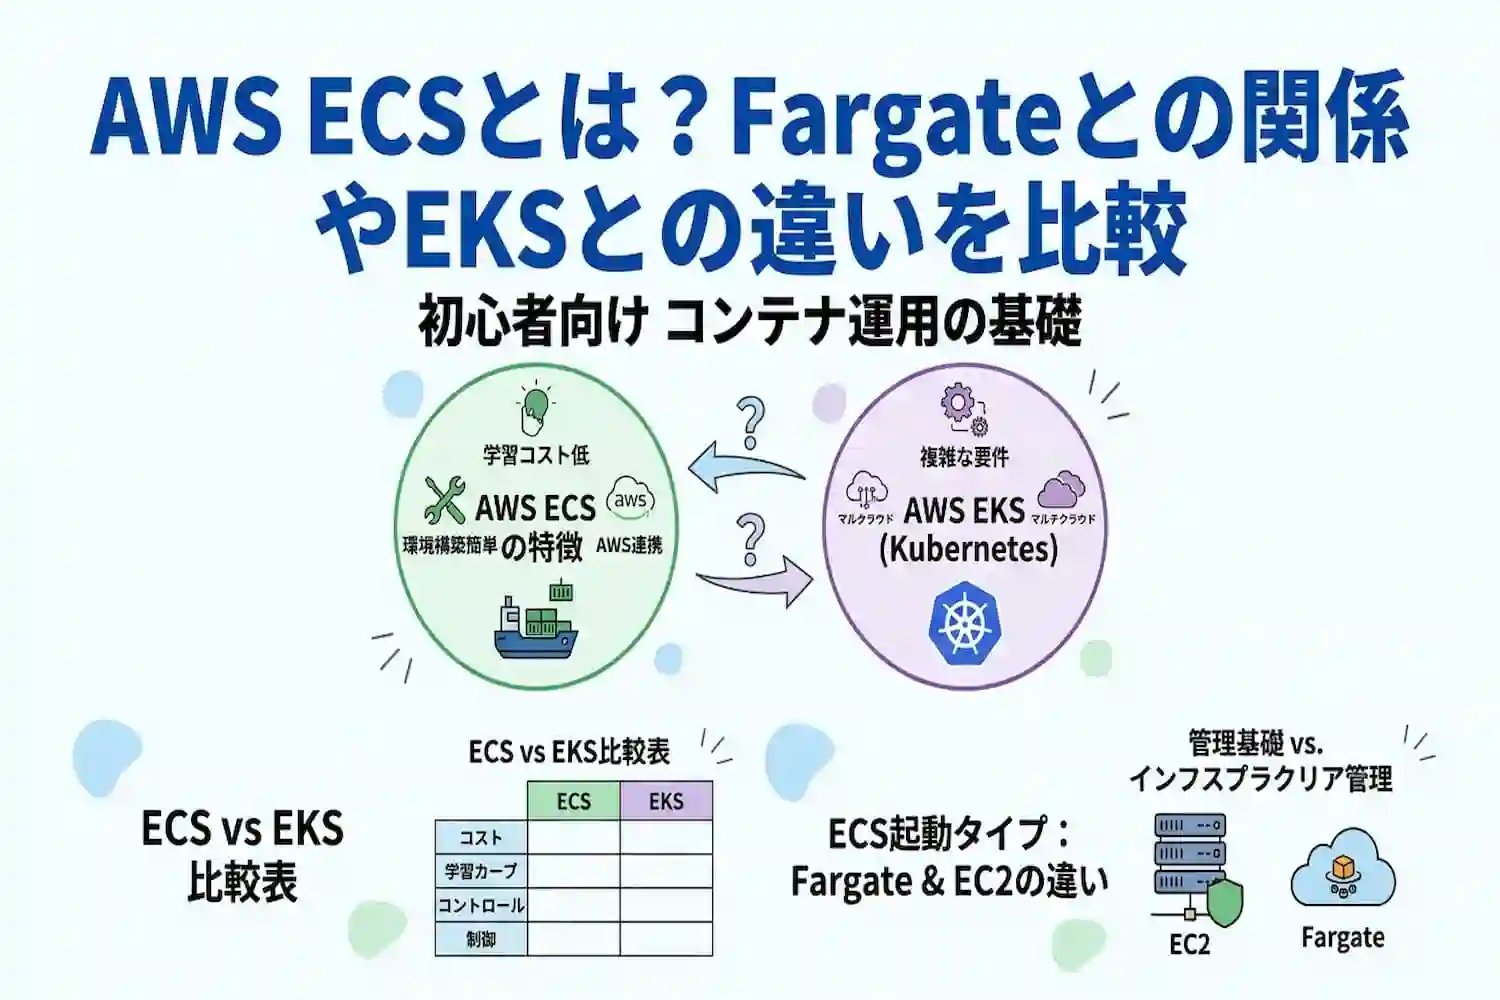
AWS ECSは、Dockerコンテナを簡単に実行・管理できるAWS独自のフルマネージドサービスです。KubernetesベースのEKSと比較して学習コストが低く、AWSの他サービスと連携しやすい特徴があります。運用負荷を下げて素早く環境を構築したい場合はECS、複雑な要件やマルチクラウドを想定する場合はEKSを選ぶのが一般的です。本記事では、ECSの仕組みやFargateとの関係、メリット・デメリット、EKSとの違いを比較し、最適なオーケストレーションツールの選定基準を提示します。
この記事で分かること
- AWS ECSの基本的な仕組みとFargate/EC2の違い
- ECS導入の具体的なメリットと注意すべきデメリット
- AWS EKS(Kubernetes)との料金や運用面での比較
- 自社の要件に合わせたECSとEKSの選定基準
AWS ECSとは何か
Amazon Elastic Container Service(AWS ECS)は、AWSが提供するフルマネージドなコンテナオーケストレーションサービスです。Dockerコンテナを安全かつスケーラブルに実行、停止、管理するための基盤を提供し、開発者がアプリケーションの構築に集中できる環境を実現します。
コンテナオーケストレーションの基本
コンテナオーケストレーションとは、多数のコンテナのデプロイ、管理、スケーリング、ネットワーク設定などを自動化する技術です。システムが大規模になりコンテナの数が増加すると、手動での管理は運用負荷が高く非現実的になります。オーケストレーションツールを導入することで、以下のような運用管理を自動化できます。
- 複数サーバーをまたいだコンテナの自動配置と負荷分散
- コンテナの死活監視(ヘルスチェック)と障害発生時の自動再起動
- トラフィックの増減に応じたコンテナ数の自動調整(オートスケーリング)
AWS ECSは、これらのオーケストレーション機能をAWSのインフラストラクチャに最適化した形で提供し、複雑なクラスター管理ソフトウェアのインストールや運用を不要にします。
AWS ECSの仕組みと特徴
AWS ECSは、独自のアーキテクチャによってコンテナを効率的に管理します。システムを理解するためには、基盤となる4つの主要な構成要素を把握する必要があります。
| 構成要素 | 役割と概要 |
|---|---|
| タスク定義 (Task Definition) | コンテナの設計図です。使用するDockerイメージ、CPUやメモリの割り当て、ネットワーク設定などをJSON形式で記述します。 |
| タスク (Task) | タスク定義に基づいて実際に起動されたコンテナの実行単位です。1つのタスク内に複数のコンテナを含めることも可能です。 |
| サービス (Service) | 指定した数のタスクをクラスター内で常に維持・稼働させるための管理機能です。タスクが停止した際の自動補充や、ロードバランサーとの連携を行います。 |
| クラスター (Cluster) | タスクやサービスを実行するための論理的なグループ(インフラストラクチャの境界)です。 |
開発者はタスク定義を作成し、それを基にサービスがタスクの起動状態を維持します。これにより、Amazon ECSの公式ページでも案内されているように、アプリケーションの実行環境をコードとして管理し、一貫性のあるデプロイが可能になります。
FargateとEC2の起動タイプについて
AWS ECSでコンテナを稼働させるためのインフラストラクチャ(キャパシティプロバイダー)として、主に「AWS Fargate」と「Amazon EC2」の2つの起動タイプを選択できます。どちらを選ぶかによって、インフラの管理範囲が大きく変わります。
| 比較項目 | AWS Fargate | Amazon EC2 |
|---|---|---|
| インフラ管理 | 不要(サーバーレス) | 必要(OSのパッチ適用やセキュリティ設定など) |
| 課金体系 | タスクが消費したCPUとメモリのリソースに応じた従量課金 | 起動しているEC2インスタンスに対する課金 |
| 適した用途 | 運用負荷を最小限に抑えたい場合、リソース要件が変動しやすい場合 | GPUの利用や特定のOS設定など、カスタマイズが必要な場合 |
AWS Fargateは、サーバーのプロビジョニングや管理をAWSに任せることができるサーバーレスコンピューティングエンジンです。インフラ管理の手間を省きたいユースケースに向いています。なお、EC2のインスタンス管理をAWSに任せる「Amazon ECS Managed Instances」という選択肢もあります(EC2の料金に加えて、インスタンスごとのECS管理料金が発生します)。一方、EC2起動タイプは、基盤となる仮想サーバー(Amazon EC2インスタンス)を自社で管理するため、インフラレベルの細かな制御が必要な場合に選択されます。
AWS ECSを導入するメリット
コンテナオーケストレーションツールとしてAWS ECSを採用する最大の理由は、AWS環境に最適化されたシンプルな管理機能にあります。ここでは、システム開発や運用においてAWS ECSがもたらす具体的なメリットを4つの観点から解説します。
AWSサービスとのシームレスな連携
AWS ECSはAWSのネイティブサービスであるため、他のAWSリソースと深く統合されています。外部ツールを複雑に組み合わせることなく、標準機能のみで可用性の高いコンテナ環境を構築できます。
特に連携する機会の多い代表的なAWSサービスとその役割は以下の通りです。
| 連携するAWSサービス | ECS環境での主な役割とメリット |
|---|---|
| Amazon ECR | コンテナイメージの保存と取得を行います。 |
| Elastic Load Balancing (ALB/NLB) | コンテナ(タスク)へのトラフィック分散。タスクの増減に合わせてロードバランサーのターゲットが自動的に更新されます。 |
| AWS IAM | タスクごとに細やかなアクセス権限(タスク実行ロール・タスクロール)を付与し、最小権限の原則を適用できます。 |
| Amazon CloudWatch | コンテナのCPU・メモリ使用率のモニタリングや、アプリケーションログの一元管理(CloudWatch Logs)を標準でサポートします。 |
このように、ネットワーク構築から監視、アクセス制御に至るまで、既存のAWSエコシステムをそのまま活用できる点が大きな強みです。
学習コストが低く導入が容易
AWS ECSは、コンテナの実行と管理に必要な機能に特化して設計されており、Kubernetesなどの他のオーケストレーションツールと比較して学習コストが低い傾向にあるという特徴があります。
導入が容易な理由として、以下の要素が挙げられます。
- AWS独自のシンプルなアーキテクチャ(クラスター、サービス、タスク定義)で構成されている
- YAMLの複雑なマニフェストファイルを記述しなくても、AWSマネジメントコンソールから直感的に設定できる
- 既存のDockerの知識をそのまま活かしやすい
スタートアップ企業や、専任のインフラエンジニアを確保しにくいチームであっても、迅速にコンテナ環境を本番稼働させることが可能です。
マネージドサービスによる運用負荷の軽減
AWS ECSはフルマネージド型のサービスであり、コンテナを管理するためのコントロールプレーン(クラスターの管理コンポーネント)の構築や運用、バージョンアップをAWSが自動で行います。ユーザーはインフラの維持管理ではなく、アプリケーションの開発にリソースを集中できます。
さらに、データプレーン(コンテナの実行環境)としてAWS Fargateを選択することで、サーバーのプロビジョニングやOSのパッチ適用といった管理作業が不要になります。運用担当者の負担を減らしやすくなります。
セキュリティとスケーラビリティの高さ
AWS ECSは、エンタープライズレベルのセキュリティ要件を満たすための機能を備えています。ネットワークモードとして「awsvpc」を利用することで、各タスクに独立したElastic Network Interface (ENI) が割り当てられます。これにより、タスク単位でセキュリティグループを設定し、きめ細やかな通信制御が可能になります。
また、トラフィックの変動に対するスケーラビリティも強力です。Application Auto Scalingと連携することで、以下のような指標に基づいた自動スケーリングを設定できます。
- CPUやメモリの平均使用率(ターゲット追跡スケーリング)
- ALBのターゲットあたりのリクエスト数
- CloudWatchのカスタムメトリクスに基づくスケーリング
これにより、突発的なアクセス増加時にはタスクを自動的に増やしてパフォーマンスを維持し、アクセスが落ち着いた時間帯にはタスクを減らしてコストを最適化することができます。
AWS ECSのデメリットと注意点
AWS ECSは導入が容易で運用負荷を軽減できる優れたサービスですが、採用前に考慮すべきデメリットや注意点も存在します。システムの要件によっては、他のコンテナオーケストレーションツールが適している場合もあるため、以下の課題を正しく理解しておく必要があります。
| デメリットの項目 | 具体的な課題 | 影響を受けるケース |
|---|---|---|
| ベンダーロックイン | AWS独自の仕様に依存するため、他クラウドへの移行が困難 | マルチクラウド戦略を検討している企業 |
| カスタマイズ性の制限 | インフラの細かな制御やオープンソースツールの統合が限定的 | 特殊なネットワーク要件やストレージ設定が必要な環境 |
| 複雑な要件への対応 | Kubernetesのエコシステムと比べて、拡張の選択肢が限られる | 多数のマイクロサービスを運用する大規模システム |
ベンダーロックインのリスク
AWS ECSの最大のデメリットは、AWS環境への依存度が高くなりやすい点です。ECSはAWSが独自に開発したコンテナオーケストレーションサービスであり、タスク定義やサービスの設定ファイルはAWS専用のフォーマットを使用します。
そのため、将来的にGoogle CloudやMicrosoft Azureといった他のパブリッククラウド、あるいはオンプレミス環境へシステムを移行する場合、設定ファイルやデプロイパイプラインを根本から作り直す必要があります。オープンソースであるKubernetesをベースとしたEKSであれば、マニフェストファイルを他の環境で再利用しやすいのに対し、ECSではその互換性がありません。
カスタマイズ性の制限
AWS ECSはマネージドサービスとして運用を簡略化している反面、インフラストラクチャの細かなカスタマイズには制限があります。AWS Fargate起動タイプを選択した場合、基盤となるホストOSにはアクセスできません。タスク定義のパラメータにも未対応のものがあり(GPUやデバイスの指定など)、設定できるカーネルパラメータ(sysctl)も、コンテナ内で扱える一部に限られます。詳細はタスク定義パラメータで確認してください。
また、Kubernetesのエコシステムで提供されているような豊富なサードパーティ製プラグインやカスタムリソース定義を直接利用することはできません。特定の監視ツールやセキュリティソフトウェアを全ノードにデプロイするといった要件に対しては、EC2起動タイプを選択するなどの工夫が必要になります。
複雑な要件への対応力
システムが成長し、多数のマイクロサービスが連携するような大規模かつ複雑なアーキテクチャになると、AWS ECSのシンプルな機能だけでは管理が難しくなる場合があります。
- 高度なサービスメッシュの構築とトラフィック制御
- デプロイ戦略のきめ細かなカスタマイズ(ECSにはブルーグリーン、リニア、カナリアのデプロイが標準機能として用意されていますが、利用にはALBまたはECS Service Connectが必要です)
- きめ細かなリソース割り当てと優先度ベースのスケジューリング
サービス間通信の管理には、ECS Service Connectを使えます。なお、AWS App Meshは2026年9月30日でサポートが終了しており、新規の採用には適しません。Kubernetes上のIstioなどと比べると、設定の柔軟性やコミュニティの知見には差があります。将来的にシステムの要件が高度化することが確実な場合は、初期の学習コストをかけてでもEKSを選択する方が、長期的な運用において有利になることがあります。
AWS ECSとEKSの違いを徹底比較
コンテナオーケストレーションをAWSで実現する際、ECSと並んで比較されるのがAmazon EKS(Elastic Kubernetes Service)です。両者はコンテナを管理・実行するという目的は共通していますが、基盤となる技術や管理手法に大きな違いがあります。それぞれの特徴を理解し、システムの要件に合ったサービスを選択することが重要です。
EKSとはどのようなサービスか
Amazon EKSは、オープンソースのコンテナオーケストレーションシステムであるKubernetesを、AWS上で実行するためのマネージドサービスです。KubernetesのコントロールプレーンをAWSが管理するため、自前でサーバーを構築・運用する手間を省きつつ、Kubernetesの強力な機能を利用できます。
EKSの最大の特徴は、世界中で広く利用されているKubernetesのエコシステムをそのまま活用できる点です。HelmチャートやIstioなどのオープンソースツールと組み合わせて、複雑なマイクロサービスアーキテクチャを構築できます。また、オンプレミスや他のクラウドプロバイダーでKubernetesを利用している場合、環境間の移行やマルチクラウド構成を構築しやすいという利点があります。
管理手法とコントロールプレーンの違い
ECSとEKSでは、コントロールプレーンのアーキテクチャと管理手法が異なります。以下の表は、両者の主な違いを整理したものです。
| 比較項目 | AWS ECS | Amazon EKS |
|---|---|---|
| 基盤技術 | AWS独自のアーキテクチャ | オープンソースのKubernetes |
| コントロールプレーンの管理 | 完全にAWSが管理し、ユーザーからは隠蔽されている | AWSが管理するが、Kubernetes APIを通じてユーザーが詳細に操作可能 |
| 他AWSサービスとの連携 | IAMやCloudWatchなどとネイティブかつシンプルに連携 | 連携可能だが、Kubernetesの概念(ServiceAccountなど)との紐付け設定が必要 |
| カスタマイズ性 | AWSが提供する機能の範囲内に限定される | プラグインやカスタムリソースを用いて高度な拡張が可能 |
ECSはAWSのインフラに最適化されており、コントロールプレーンの管理を意識することなく、アプリケーションのデプロイに集中できます。一方、EKSはKubernetesのAPIサーバーに直接アクセスできるため、ネットワークポリシーやPodの配置戦略など、コンテナの実行環境をきめ細かく制御したい場合に適しています。
料金体系とコストパフォーマンスの比較
ECSとEKSでは、コントロールプレーンにかかる料金体系が明確に異なります。コンピューティングリソース(EC2インスタンスやAWS Fargate)の料金はどちらも同様に発生しますが、クラスター自体の維持費に差があります。
- ECS:コントロールプレーンの利用料金は無料です。実際にコンテナを実行したコンピューティングリソースの料金のみが発生します。
- EKS:Amazon EKS の料金に基づき、作成した各クラスターに対して、標準サポートの期間は1時間あたり0.10 USDの料金が発生します。延長サポートの期間は1時間あたり0.60 USDになります。
小規模な環境や、開発・テスト用に複数のクラスターを構築する場合、クラスターごとに月額約70ドル強の固定費がかかるEKSは、コストパフォーマンスが低下する可能性があります。コストを最小限に抑えたい場合や、シンプルなWebアプリケーションを運用する場合は、コントロールプレーンが無料のECSが有利です。
学習コストと運用難易度の違い
導入を検討する際、開発チームのスキルセットと学習コストは重要な判断基準となります。
ECSは、タスク定義やサービスといった独自の概念を理解する必要はありますが、AWSの他のサービス(VPCやALBなど)の知識があれば、比較的短期間で習得できます。AWSのマネジメントコンソールから直感的に操作できるため、運用難易度は低く抑えられます。
対してEKSは、Kubernetesの概念(Pod、Deployment、Ingressなど)を深く理解する必要があります。Kubernetes自体が多機能で複雑なシステムであるため、学習コストは非常に高くなります。また、Kubernetesの各バージョンの標準サポートはリリースから14か月で、その後の12か月は延長サポート(追加料金あり)となるため、定期的なバージョンアップへの対応が必要です。運用・保守では、専門的な知識を持つエンジニアの継続的な関与が求められます。
AWS ECSとEKSのどちらを選ぶべきか
AWS上でコンテナ環境を構築する際、Amazon Elastic Container Service (ECS) と Amazon Elastic Kubernetes Service (EKS) のどちらを採用するかは、組織の技術スタックやプロジェクトの要件によって決まります。両者はコンテナを管理・実行するという目的は同じですが、設計思想や運用モデルが異なります。
以下の表は、システム要件やチームの状況に応じた選択の目安を整理したものです。
| 比較項目 | AWS ECS | AWS EKS |
|---|---|---|
| 学習コスト・運用負荷 | 低い(AWS独自のシンプルな設計) | 高い(Kubernetesの専門知識が必要) |
| AWSサービスとの親和性 | 非常に高い(IAM、ALBなどとネイティブ連携) | 高い(ただしKubernetes側の設定も必要) |
| エコシステムと拡張性 | AWS内に閉じる | オープンソースの豊富なツール群を利用可能 |
| インフラのポータビリティ | AWSに依存(ベンダーロックイン) | マルチクラウドやオンプレミスへの移行が容易 |
AWS ECSがおすすめなケース
インフラ管理よりもアプリケーション開発にリソースを集中させたい場合、AWS ECSの採用が適しています。AWSの独自仕様に基づいて設計されているため、Kubernetes特有の複雑な概念を学ぶ必要がなく、少人数の開発チームでも迅速にコンテナ環境を立ち上げることが可能です。
具体的には、以下のような条件に当てはまるプロジェクトでECSが推奨されます。
- AWS環境のみでシステムを完結させる予定であり、他クラウドへの移行を想定していない
- IAMによる細かなアクセス制御や、CloudWatchによるモニタリングなど、既存のAWSサービスとシームレスに連携させたい
- シンプルなウェブアプリケーションやバッチ処理など、複雑なオーケストレーション機能を必要としない
また、インフラのプロビジョニングをAWSに任せるFargate起動タイプと組み合わせることで、サーバーのパッチ適用やスケーリングの運用負荷を大幅に削減できます。
EKSがおすすめなケース
すでにKubernetesの運用経験を持つエンジニアがチームに在籍している場合や、将来的なシステムの拡張性を重視する場合、AWS EKSが有力な選択肢となります。Amazon EKSを利用することで、Kubernetesをベースにした環境で、AWSのインフラストラクチャ上にコンテナを稼働させることができます。
EKSの導入が適しているのは、主に以下のようなケースです。
- Helm、Prometheus、Istioなど、Kubernetesのオープンソースエコシステムを積極的に活用したい
- マルチクラウド戦略やオンプレミスとのハイブリッド環境を構築し、特定のクラウドプロバイダーへの依存を回避したい
- 多数のマイクロサービスが連携するような、大規模かつ複雑なシステムを運用する
Kubernetesは標準化されたプラットフォームであるため、コンテナ化されたアプリケーションのポータビリティを最大限に高めることができます。ただし、クラスターの設計やセキュリティ設定、継続的なバージョンアップへの対応など、運用には高度な専門知識が求められます。
よくある質問(FAQ)
AWS ECSの料金はどのように計算されますか
AWS ECSのオーケストレーション自体に追加料金は発生しません。料金は、コンテナを実行するために選択した起動タイプ(AWS FargateまたはAmazon EC2)によって異なります。
| 起動タイプ | 料金の計算方法 |
|---|---|
| AWS Fargate | コンテナイメージのダウンロード開始からタスク終了までの時間に対し、vCPU、メモリ、ストレージなどに基づいて秒単位(最小1分)で課金されます。 |
| Amazon EC2 | クラスターを構成するために起動したEC2インスタンスやEBSボリュームなどのAWSリソースに対して通常の料金が発生します。 |
このほか、ECS Managed Instancesではインスタンスごとの管理料金、ECS Anywhereではオンプレミスの登録インスタンスごとの時間料金が別途発生します。詳細な料金体系については、Amazon ECSの料金をご確認ください。
Docker ComposeはAWS ECSで使えますか
かつてはDocker CLIの統合機能により、Docker Composeファイルから直接ECSへデプロイできましたが、Docker側のこの連携機能は2023年11月に提供が終了しました。また、その後の代替として使われていたAWS Copilot CLIも、2026年6月12日にAWSのサポートが終了しています(GitHub上のオープンソースとしては残っています)。
AWSは代替として、標準的なWebアプリやAPIを素早く本番稼働させるAmazon ECS Express Mode、細かな制御が必要な場合のAWS CDK、Copilotが生成した既存のCloudFormationテンプレートの継続利用を挙げています。
AWS ECSでオートスケーリングは設定できますか
はい、設定可能です。AWS ECSでは、アプリケーションの負荷に応じてリソースを自動的に調整するオートスケーリング機能を利用できます。スケーリングには以下の2つのレベルが存在します。
- Service Auto Scaling:CPUやメモリの使用率、またはロードバランサーへのリクエスト数などのCloudWatchメトリクスに基づき、実行するタスク(コンテナ)の数を自動的に増減させます。
- Cluster Auto Scaling:EC2起動タイプを使用している場合、タスクの実行に必要なリソースが不足した際に、基盤となるEC2インスタンスの数を自動的にスケールアウト・スケールインします。
Fargateを使用している場合はインフラの管理が不要なため、Service Auto Scalingの設定のみでトラフィックの増減に対応できます。
AWS ECSのタスクとサービスの違いは何ですか
タスクとサービスは、ECSにおけるコンテナの実行と管理の単位です。それぞれ役割が明確に分かれています。
| コンポーネント | 役割と特徴 |
|---|---|
| タスク定義 | コンテナを実行するための設計図です。使用するDockerイメージ、CPU・メモリの割り当て、ポートマッピングなどをJSON形式で記述します。 |
| タスク | タスク定義に基づいてクラスター内で実際に起動されたコンテナの実行インスタンスです。バッチ処理など、一度実行して終了する処理にも利用されます。 |
| サービス | 指定した数のタスクをクラスター内で常に稼働させ続けるための管理機能です。タスクが停止した際の自動再起動や、ロードバランサーと連携したトラフィックの分散を行います。 |
AWS ECSはオンプレミス環境でも利用できますか
Amazon ECS Anywhereという機能を利用することで、オンプレミス環境のサーバーや仮想マシン(VM)上でもECSタスクを実行・管理できます。
既存の自社サーバーにSystems Manager(SSM)エージェントとECSエージェントをインストールして、クラスターに登録します。ただし、制約もあります。Elastic Load Balancingやサービスディスカバリー、awsvpcネットワークモードには対応していません。主な用途は、外向きの通信を中心とするワークロードや、データ処理です。また、2026年8月7日以降は、対応OSがAmazon Linux 2023、Ubuntu 20/22/24、RHEL 9などに絞られています。最新の要件は公式ドキュメントで確認してください。
まとめ
この記事では、AWS ECSの仕組みやメリット・デメリット、EKSとの違いを解説しました。要点は以下の通りです。
- AWS ECSはAWSと連携しやすく、学習コストが低いため導入が容易
- Fargateを使えばサーバー管理が不要になり、運用負荷を軽減できる
- 高度なカスタマイズ性や複雑な要件が必要な場合はEKSが適している
自社の開発体制や要件に合わせて、最適なコンテナサービスを選ぶことが重要です。まずは、AWS無料利用枠の対象範囲を公式ページで確認したうえで、小規模なアプリケーションからAWS ECSを試してみましょう。