AWSベンダーとは?導入支援から運用代行まで任せるメリットと国内主要企業一覧
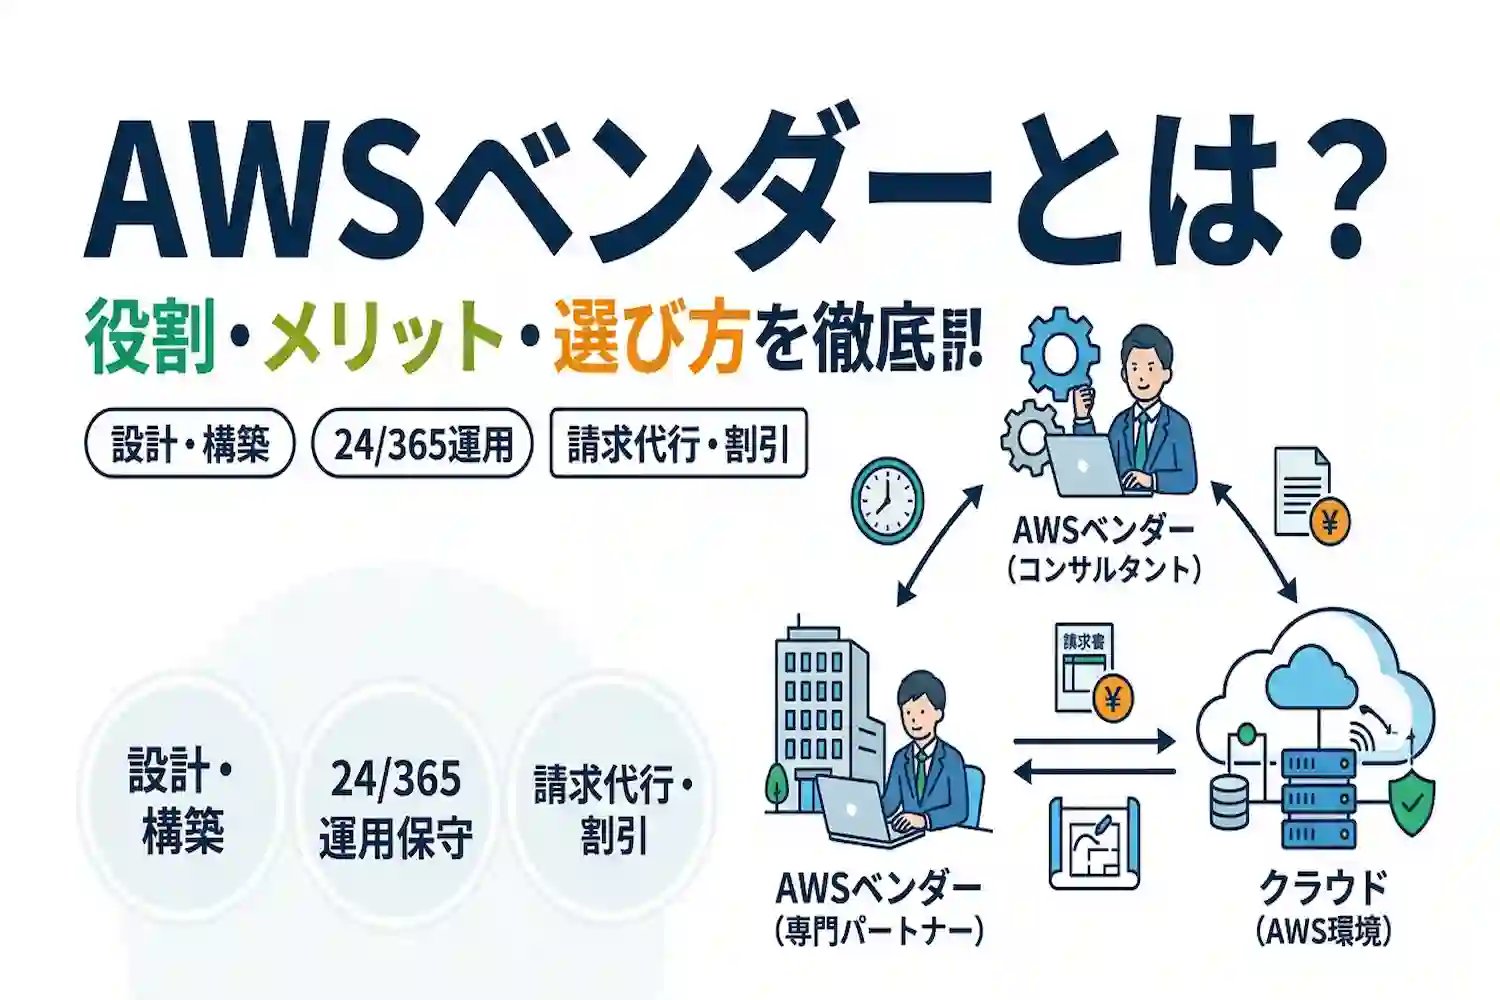
AWSベンダーとは、AWS環境の設計や構築、運用監視、請求代行を担うAWSパートナー企業(AWSパートナーネットワーク/APNに参加する事業者)です。自社で直接AWSと契約する場合に比べ、ベンダーを介すことで専門エンジニアによるインフラ構築や24時間365日の保守体制を確保でき、ベンダーによっては請求書払いや利用料の割引、日本語での手厚いサポートも利用できます。
この記事で分かること
- AWSベンダーの業務範囲(設計・構築・運用代行・請求代行)
- 自社直接契約との違いと、ベンダー利用時の手数料・ノウハウ蓄積の課題
- APNの認定ティアや実績に基づくベンダーの比較基準
- クラスメソッドやサーバーワークスなど、国内の主要AWSパートナー企業の特徴
依頼先を選定する際は、APNの認定ランクや同業界での導入実績、障害時の対応範囲、割引率を含めたトータルコストの透明性を比較することが重要です。なお、割引率や手数料などの金額は各社の契約条件によって大きく異なるため、本記事の数値は目安として、必ず見積もりで確認してください。
AWSベンダーとは?基本概要とパートナー制度(APN)の仕組み
AWSベンダーとは、Amazon Web Services(AWS)を活用したクラウド環境の導入支援、システム設計・構築、運用保守、および請求代行などを提供する専門事業者の総称です。一般的にSIer(システムインテグレーター)やクラウドインテグレーターと呼ばれる企業がこれに該当し、AWSが公式に運営するパートナープログラム「AWSパートナーネットワーク(APN)」に参加しているケースが大半を占めます。
AWSは200種類以上の多彩なサービスを提供していますが、自社のシステム要件に合わせて最適なアーキテクチャを設計し、セキュリティを担保しながら運用を続けるには高度な専門知識が求められます。社内にクラウド専門のエンジニアが不足している企業にとって、AWSベンダーは技術的な課題を解決し、クラウド活用を成功へ導く実務上のパートナーとして機能します。
AWSベンダーと自社直接契約の違い
企業がAWSを利用する際、AWSと直接契約を結ぶ方法と、AWSベンダーを経由して契約・利用する方法の2種類が存在します。直接契約ではアカウントの発行からインフラの構築、障害時の対応、毎月の支払い手続きまでをすべて自社のリソースで完結させる必要があります。一方、AWSベンダーを経由する場合は、契約手続きや技術的な実務をベンダー側が包括的に代行・支援します。
両者の具体的な違いは以下の通りです。
| 比較項目 | 自社直接契約 | AWSベンダー経由の契約 |
|---|---|---|
| 契約・支払い | AWSと直接契約。日本円での支払い通貨設定やクレジットカード・請求書払いなどが利用できる場合がある(利用条件はAWSの最新の案内を要確認) | 国内ベンダーとの契約。日本円・請求書払い、複数アカウントの請求一本化、社内の購買規定に沿った支払いサイクルに対応しやすい |
| 設計・構築の担当 | 自社のエンジニアがすべて実施 | ベンダーの専門エンジニアに委託可能 |
| 運用・保守体制 | 自社で監視・障害対応体制を構築 | ベンダーの24時間365日監視・運用代行(MSP)を利用可能(対応範囲は契約による) |
| サポート窓口 | AWS公式サポート(加入プランに応じた対応時間・範囲) | ベンダー独自の日本語サポート窓口(AWS公式サポートの代替か上乗せかは契約による) |
| 契約条件・規約 | AWSカスタマーアグリーメント等のAWS標準規約が基本 | ベンダーの契約条件に基づく。購買規定に合わせた個別調整ができるかはベンダーごとに異なる(要確認) |
補足・要確認
従来、AWSの直接契約は「米ドル建て・クレジットカード決済のみ」と説明されることが多くありました。しかし、AWSは日本円での支払い通貨の設定に対応しており、日本のお客様の請求元はAmazon Web Services Japan G.K.となるケースがあります。直接契約でも円建て決済ができる場合があるため、「円払いができるからベンダーを使う」と単純に決めず、ベンダー経由の本当の価値(請求書払い・一括請求・割引・日本語サポート・運用代行)で比較しましょう。請求元や支払い方法の最新の条件はAWSの公式ドキュメントでご確認ください。
このように、直接契約は社内に十分なクラウドエンジニアが在籍し、自走できる体制が整っている企業に適しています。対して、日本の商習慣に合わせた請求書払いを行いたい場合や、インフラの設計から保守までを外部の専門家に任せて自社の負担を減らしたい場合は、AWSベンダー経由での契約が選ばれています。
AWSパートナーネットワーク(APN)の認定ティア
数多くのAWSベンダーが存在する中で、各企業の技術力や実績を測る一つの指標となるのがAWSパートナーネットワーク(APN)のティアです。APNは、AWSを活用して顧客のシステム構築やソリューション提供を行う企業を支援するグローバルな公式プログラムです。
AWSは、コンサルティングやシステムインテグレーション、マネージドサービスなどを提供するサービスパートナーを、「プレミア」「アドバンスト」「セレクト」の3段階のティアに分類しています。ティアの具体的な要件(AWS認定資格保有者数、顧客事例、顧客実績など)は、AWSが定期的に見直すものであり、詳細な基準はAWS Partner Central(パートナー向け)で提供されています。そのため、本記事では要件の数値を断定せず、一般的な位置づけにとどめて解説します。
ティア評価で一般的に重視される観点(詳細な基準は要確認)
- 知識:AWS認定資格の保有者数や、社内の人材育成体制
- 経験:AWS導入プロジェクトの実績や、AWS利用の規模
- 顧客の成功:公開可能な導入事例や、顧客からの評価
AWSベンダーを選定する際は、このティアを確認することで、依頼先が持つエンジニアの層やプロジェクトの遂行能力をある程度把握できます。ただし、ティアはあくまで一つの目安です。最終的には、自社の課題に近い実績や、サポート範囲と費用を合わせて判断しましょう。
プレミアティアサービスパートナー
プレミアティアは、AWSサービスパートナーの中で最上位に位置づけられるティアです。日本国内に数多く存在するAWSパートナーの中でも、この認定を受けているのは一部の大手SIerやクラウド専業ベンダーに限られます。
一般に、AWS認定資格保有者の層の厚さ、大規模・複雑なシステム移行や構築の実績、継続的なビジネス実績と顧客からの評価が総合的に評価されると考えられます。全社的な基幹システムのクラウド移行や、高い可用性・セキュリティが求められる環境でも、十分な体制で対応できる可能性が高いティアです(具体的な認定基準はPartner Centralで確認が必要)。
アドバンストティアサービスパートナー
アドバンストティアは、プレミアに次ぐティアです。経験豊富な技術チームを持ち、中規模から大規模のAWS導入プロジェクトで実績を持つ企業が該当します。プレミアと比べると企業規模や総実績数では差があるものの、特定の業界システムやWebアプリケーション基盤、クラウドネイティブ開発などで高い専門性を発揮するベンダーも多く含まれます。
セレクトティアサービスパートナー
セレクトティアは、サービスパートナーとして一定の基準を満たした最初のティアです。これからAWSの支援実績を拡大していく段階の企業や、特定の地域・特定の業務に特化してクラウド支援を行うIT企業が多く該当します。小規模なシステムのクラウド化や、特定ツールの導入支援など、スコープが限定されたプロジェクトで柔軟な対応が期待できます。
AWSベンダーに依頼できる主な業務内容
AWSベンダー(APNパートナー)が提供するサービスは、単なるサーバーの構築作業にとどまりません。クラウド導入前の計画策定から、既存システムの移行、24時間体制の運用保守、さらには毎月の利用料金の精算業務まで、企業のシステムライフサイクル全般にわたる業務を依頼できます。
依頼可能な主な業務領域と具体的な作業内容は以下の通りです。自社のIT部門のリソースや保有スキルに合わせて、全工程を一括で任せることも、特定の業務のみを切り出して契約することも可能です。
| 業務領域 | 主な依頼内容 | 対象となる企業・プロジェクト例 |
|---|---|---|
| 導入コンサルティング・移行 | 現状分析、TCO(総所有コスト)試算、移行計画策定、データ移行 | オンプレミスからAWSへ既存システムを移管したい企業 |
| 要件定義・設計・構築 | アーキテクチャ設計、ネットワーク構築、セキュリティ設定、IaC化 | 新規事業の立ち上げや基幹システムの刷新を行う企業 |
| 運用代行・保守・監視(MSP) | 24時間365日の死活監視、障害一次対応、バックアップ、パッチ適用 | 社内に専任のインフラエンジニアが不在、または夜間対応が困難な企業 |
| 請求代行(リセール) | 請求書払い、利用料の割引提供、アカウント管理の代行 | 請求書払いや一括請求など、経理上の運用を整えたい企業 |
導入コンサルティングとクラウド移行(マイグレーション)
自社内の物理サーバー(オンプレミス環境)やデータセンター、あるいは他社クラウドからAWSへシステムを移し替える際、現状の調査から移行完了までのプロジェクト全般をAWSベンダーが主導します。
コンサルティングの段階では、現在稼働しているサーバーのスペック、OSやミドルウェアのバージョン、アプリケーション間の依存関係を洗い出す「インベントリ調査(棚卸し)」を実施します。その調査結果をもとに、AWSへ移行した場合の初期費用とランニングコストを算出し、オンプレミスを維持した場合とのTCO(総所有コスト)を比較して投資対効果を明確にします。
実際の移行計画では、システムごとの特性や予算、許容できる停止時間に応じて、主に以下の移行アプローチから最適な手法を選定します。
- リホスト(Lift & Shift):既存のOSやアプリケーションの構造を変更せず、そのままAWSの仮想サーバー(Amazon EC2など)へ移行する手法。短期間かつ低リスクで移行を完了させる場合に適しています。
- リプラットフォーム:基本的なシステム構造は維持しつつ、データベースのみを管理不要なマネージドサービス(Amazon RDSなど)に置き換える手法。移行後の運用負荷を軽減する際に採用されます。
- リファクタリング(再構築):コンテナ技術(Amazon ECSやEKS)やサーバーレスアーキテクチャ(AWS Lambda)を用い、クラウドの特性に合わせてアプリケーションを根本から作り直す手法。システムの拡張性や開発速度を最大化する目的で行われます。
移行作業の実行フェーズでは、AWS Application Migration Service(AWS MGN)やAWS Database Migration Service(AWS DMS)といった専用ツールをベンダーのエンジニアが操作し、事前のリハーサル(疎通確認や性能テスト)を経たうえで、本番データの同期とネットワークの切り替えを安全に遂行します。
インフラ環境の要件定義と設計・構築
新規にWebサービスや業務システムを立ち上げる際、または既存システムを刷新する際に、業務要件を満たすAWSのインフラ環境をゼロから設計・構築する業務です。
AWSには200種類を超えるサービスが存在するため、どのサービスをどう組み合わせるかによって、システムの安定性や月額利用料が大きく変動します。AWSベンダーは、AWS公式の設計指針であるAWS Well-Architectedフレームワークに基づき、運用上の優秀性、セキュリティ、信頼性、パフォーマンス効率、コスト最適化、持続可能性の6つの柱に沿ったインフラ設計を行います。
要件定義から構築完了までにベンダーが実施する具体的な工程は以下の通りです。
- 非機能要件の定義:目標復旧時間(RTO)や目標復旧時点(RPO)、同時アクセス数の上限、データの保管期間などを発注元企業とすり合わせ、数値目標として定義します。
- ネットワークおよび基盤設計:Amazon VPCによる仮想ネットワークの分割、社内拠点とAWSを繋ぐ専用線(AWS Direct Connect)やVPNの設計、複数のデータセンター群(アベイラビリティゾーン)にまたがる冗長化構成を決定します。
- セキュリティ設計:AWS IAMによる最小権限の原則に基づいたアクセス制御、AWS WAFによる不正通信の遮断、AWS KMSを用いた通信および保存データの暗号化など、多層防御の仕組みを組み込みます。
- 環境構築とIaC(Infrastructure as Code)の実装:AWS CloudFormationやTerraformなどのツールを用いてインフラ構成をコード化し、設定ミスの防止と、開発環境・ステージング環境・本番環境の同一性を担保した構築を行います。
- 負荷テストと引き渡し:構築した環境に対して擬似的なアクセス負荷をかけ、オートスケーリング(負荷に応じたサーバー台数の自動増減)が設計通りに作動するかを検証したうえで、設計書やパラメータシートとともに環境を引き渡します。
24時間365日の運用代行・保守・監視(MSP)
システムの本番稼働後、インフラが正常に動き続けるように日々のメンテナンスや監視を行う業務です。このような運用管理サービスを提供する事業者はMSP(マネージドサービスプロバイダー)と呼ばれます。
AWSはハードウェアや物理施設の管理をAWS側が担う「責任共有モデル」を採用していますが、OSより上の階層(仮想サーバーの設定、ミドルウェア、ネットワーク制御、データのバックアップなど)は利用企業側で管理しなければなりません。AWSベンダーのMSPサービスを契約すると、この利用企業側が負うべきインフラ運用・保守の実務をベンダーの専門チームに委託できます。
MSPとしてAWSベンダーが提供する主な実務内容は以下の通りです。
- 24時間365日の有人監視:Amazon CloudWatchやサードパーティ製の監視ツール(Datadogなど)を用い、CPU使用率、メモリ残量、ディスク容量、Webサイトの応答速度などを常時監視します。
- 障害発生時の一次対応と復旧作業:夜間や休日にサーバーダウンなどのアラートを検知した際、事前に取り決めた手順書(ランブック)に従ってプロセス再起動やサーバーの切り離しを実行し、システム停止時間を最小限に抑えます。
- バックアップとリストア管理:Amazon EBSのスナップショット取得やAWS Backupを用いた定期的なデータ保全を設定し、万が一のデータ破損時には指定時点の状態へ復元(リストア)します。
- OS・ミドルウェアのパッチ適用:セキュリティの脆弱性が発見された際、対象サーバーの洗い出しと影響調査を行い、メンテナンス時間帯にアップデート作業を代行します。
- 定期レポートの提出と構成変更対応:月次でのリソース稼働状況の報告や、キャンペーン等に伴う一時的なサーバースペック引き上げなどの設定変更作業を請け負います。
請求代行(リセール)による割引と請求書払い
請求代行(リセール)とは、利用企業がAWSと直接契約を結ぶのではなく、AWSベンダーがAWSアカウントを発行(または既存アカウントを移管)し、毎月のAWS利用料の請求窓口をベンダーが代行するサービスです。多くの場合、AWSパートナー向けの再販プログラム(AWS Solution Provider Programなど)を通じて提供されます。
日本の企業では、クレジットカードの利用上限や、経費精算・稟議の運用が経理規定上の障壁となるケースがあります。ベンダーの請求代行を利用すると、ベンダーが発行する請求書に基づき、国内の銀行振込などで支払える場合があります。インボイス制度(適格請求書等保存方式)への対応状況は、ベンダーごとに異なるため事前に確認しましょう。
さらに、請求代行には支払い方法の変更だけでなく、以下のような付帯サービスが含まれるケースがあります。
- AWS利用料の割引:ベンダーがAWSパートナー向けのプログラム上のインセンティブを受け、その一部を顧客に還元する仕組みです。割引率は数パーセント程度から10パーセント前後の例が見られますが、ベンダー・契約条件・対象サービスによって大きく異なります(目安)。
- サポートの付帯・割引:AWS公式の有償サポートを個別に契約する代わりに、ベンダー独自の技術サポート窓口を無償、あるいは割安な料金で利用できる場合があります。AWS公式サポートと同等の範囲かどうかはベンダーごとに異なります。
- アカウント管理ポータルの提供:複数の部門やプロジェクトでAWSを利用している場合、部署ごとの利用料の内訳を可視化し、予算超過アラートを設定できる管理ツールが提供されるケースがあります。
- サイバー保険などの付帯:一部のベンダーでは、不正アクセスによる損害を補償するクラウド保険などが請求代行契約に付帯します。
補足・要確認
AWSのパートナー向け再販プログラムの条件は、2026年1月から見直されています(AWS公式のAPNブログ)。ベース特典の統合や新規顧客向けインセンティブの新設などが行われており、ベンダーが提供できる割引の水準や条件も今後変動する可能性があります。見積もり時には「割引率がいつまで・どの条件で適用されるか」を確認しましょう。
AWSのサポートプランとベンダーの「サポート付帯」を比較する際の注意点
AWSは2025年12月に有償サポートプランの体系を刷新しました。従来のDeveloper、Business、Enterprise On-Ramp、Enterpriseに代わり、現在は以下の新プランが中心です(金額・応答時間はAWSの発表およびその解説記事に基づく目安。最新の条件はAWS公式サイトで要確認)。
| プラン | 重大な障害時の初期応答(目安) | 料金の目安 |
|---|---|---|
| Business Support+ | 30分 | 月額29ドルから |
| Enterprise Support | 15分(指定のTAM付き) | 月額5,000ドルから |
| Unified Operations | 5分 | 月額50,000ドルから |
従来のDeveloper、Business、Enterprise On-Rampなどのプランは、2027年1月1日まで継続して利用できると案内されています(第三者の解説記事による。要確認)。ベンダーが「ビジネスサポート相当」「エンタープライズサポート相当」と案内している場合は、旧プランと新プランのどちらを基準にしているか、応答時間(SLA)やTAM(技術アカウントマネージャー)の有無が同等なのかを必ず確認してください。
AWSベンダーに導入支援や運用代行を任せるメリット
AWS環境の構築や運用を自社単独で行うか、AWSベンダーに委託するかによって、エンジニアの業務負担やインフラの品質、ランニングコストに差が生じます。両者の主な違いは以下の通りです。
| 比較項目 | 自社で直接契約・内製する場合 | AWSベンダーに任せる場合 |
|---|---|---|
| インフラ設計の品質 | 社内エンジニアのスキルや経験に依存する | 有資格者がベストプラクティスに基づき設計する |
| 運用・監視の負荷 | 夜間や休日の障害対応も自社で体制を組む必要がある | 24時間365日の監視や一次切り分けを委託できる |
| コストと支払い方法 | AWSの料金に基づく支払いが基本 | 利用料の割引(ベンダーによる)や請求書払い、一括請求が利用できる場合がある |
| トラブル時のサポート | 自力で原因を調査し、AWS公式サポートへ問い合わせる | ベンダーの窓口へ日本語で相談し、調査・復旧を任せられる |
AWSの専門知識を持つエンジニアによる最適な設計が可能
AWSには200を超えるサービスが存在し、機能のアップデートも頻繁に行われます。クラウドの知見が浅い状態で自社設計を行うと、オンプレミス環境の構成をそのままクラウドに持ち込んでしまい、クラウド特有の拡張性やコストメリットを活かせないケースが少なくありません。
AWSベンダーには、AWS認定資格を保有する専門エンジニアが在籍しています。システム要件やトラフィックの予測に基づき、AWSが公式に推奨する設計指針(AWS Well-Architectedフレームワーク)に沿った最適なアーキテクチャの選定と構築を任せることができます。
例えば、既存の仮想サーバー(Amazon EC2)ベースの構成から、コンテナサービス(Amazon ECS)やサーバーレス環境(AWS Lambda)へ置き換えるモダナイゼーションの提案を受けられます。また、アクセス集中時に自動でリソースを増減させるオートスケーリングの適切な閾値設定や、複数データセンター(マルチAZ)を用いた冗長化構成など、将来の事業拡大を見据えた拡張性の高いインフラを初期段階から実装できます。
自社のシステム運用負荷を軽減しコア業務に集中できる
インフラの稼働後は、日常的な死活監視やパフォーマンスのモニタリング、OS・ミドルウェアのパッチ適用、バックアップの取得といった定常業務が継続的に発生します。これらを自社の情報システム部門や開発エンジニアが兼任すると、休日や夜間のアラート対応に追われ、本来注力すべき業務の時間が削られてしまいます。
AWSベンダーの運用代行(MSP)を利用すれば、以下のようなインフラの維持管理業務を包括的にアウトソーシングできます。
- 24時間365日の有人・自動監視とアラート検知時の一次対応
- OSやミドルウェアのセキュリティパッチ適用およびバージョンアップ作業
- EBSスナップショットやAMIを用いた定期バックアップの取得と世代管理
- リソース使用率(CPU、メモリ、ディスク容量)の監視と閾値変更のチューニング
インフラの保守や障害の一次切り分けをベンダーに任せることで、社内エンジニアは新規サービスの開発、アプリケーションの機能改善、社内DXの推進といった売上や業務効率化に直結するコア業務へリソースを集中させることができます。
AWS利用料の割引や手数料の削減によるコスト最適化
AWSベンダーが提供する請求代行(リセール)サービスを経由して契約することで、金銭面と経理処理の双方でコスト削減効果を得られる場合があります。ベンダーがAWSパートナー向けのプログラムを通じて受けるインセンティブの一部を、割引として顧客に還元する形が一般的で、数パーセントから10パーセント前後の割引を提示するベンダーも見られます(目安。条件はベンダーごとに異なります)。
また、請求書払いや複数アカウントの請求一本化により、支払処理の簡略化や経理部門の負担軽減につながります。クレジットカード決済時の外貨事務手数料や為替の扱いは、利用するカード会社やAWSの支払い通貨設定、ベンダーの為替換算基準によって異なるため、見積もり時に確認しましょう。
さらに、単なる割引だけでなく、稼働状況の分析に基づく構成の見直しによってもコストを最適化できます。具体的には、稼働率の低い開発環境の夜間自動停止や、過剰なスペックが割り当てられているインスタンスのサイズ変更(ライトサイジング)、長期利用を前提とした割引オプション(Savings Plansやリザーブドインスタンス)の購入計画策定など、無駄なクラウド支出を抑えるための継続的な改善提案を受けられる点がメリットです。
セキュリティ対策の強化とトラブル時の迅速なサポート
クラウド環境における情報漏洩や不正アクセスの多くは、ユーザー側の設定不備に起因します。AWSでは、クラウド基盤自体の保護はAWSが担い、OSやネットワーク設定、アクセス権限の管理は利用者が担う「責任共有モデル」が採用されており、自社で適切なセキュリティ設定を維持する必要があります。
AWSベンダーに構築・運用を依頼すれば、これまでの導入ノウハウに基づいたセキュリティ設計が適用されます。例えば、AWS IAMを用いた最小権限の原則に基づくアクセス制御、ストレージ(Amazon S3)の意図しない公開設定の防止、WAF(Web Application Firewall)の導入や脅威検知サービス(Amazon GuardDuty)の有効化など、サイバー攻撃や設定ミスを防ぐ仕組みを組み込むことができます。
万が一、システム障害やセキュリティインシデントが発生した際も、ベンダーのサポート窓口へ日本語で連絡し、原因調査と復旧作業を依頼できます。ベンダーによっては、AWSのEnterprise Supportに相当する手厚い技術支援を、個別契約するよりも低コストな付帯サービスとして提供している場合があります。ただし、前述の通り、応答時間(SLA)やTAMの有無などが公式プランと同等かどうかは異なるため、契約前に確認が必要です。
AWSベンダーを利用する際のデメリットと注意点
AWSベンダーへの委託は、専門知識の補完や運用負荷の軽減につながる一方、コスト構造の変化や社内体制への影響といった側面も持ち合わせています。導入後に想定外の支出や運用上の制約が生じる事態を防ぐため、発注前に把握しておくべきデメリットと実務上の注意点を解説します。
初期費用や運用代行の手数料が発生する
AWSを自社で直接契約して内製する場合、発生する費用はAWSのクラウド利用料と自社の人件費のみです。これに対し、AWSベンダーに設計・構築や運用保守(MSP)を委託すると、クラウド利用料とは別にベンダーへ支払う初期構築費用や毎月の運用代行手数料が発生します。
請求代行(リセール)の利用によってAWS利用料自体は割引されるケースがあるものの、監視や保守まで含めたフルマネージドサービスを契約すると、割引額以上に運用代行手数料が上乗せされ、結果として直接契約より支払総額が増加する場合がある点に注意が必要です。AWSベンダーへの委託時に発生する主な費用の内訳と課金形態は以下の通りです(金額は目安であり、ベンダーによって大きく異なります)。
| 費用項目 | 主な内容 | 一般的な課金形態(目安) |
|---|---|---|
| 初期導入・構築費用 | 要件定義、インフラ設計、環境構築、既存環境からのデータ移行作業 | プロジェクト単位の個別見積もり(一括払い) |
| 運用代行手数料(MSP費用) | 24時間365日の有人監視、障害発生時の一次対応、バックアップ管理、OS・ミドルウェアのパッチ適用 | 月額固定費、またはAWS利用料の一定割合(ベンダーにより異なる) |
| 構成変更・スポット作業費 | 運用開始後のサーバースペック変更、新規リソースの追加、セキュリティ設定の変更作業 | 作業工数(人日・人月)に応じた都度課金、またはチケット制 |
| アカウント管理・請求代行手数料 | 請求書の発行、アカウント初期設定(※割引の条件に含まれ無料となるケースもある) | 無料から有料までベンダーによって異なる |
特に見落としやすいのが、運用開始後の「構成変更にかかるスポット作業費」と「最低利用期間」の条件です。定常的な監視は月額費用に含まれていても、キャンペーン対応での一時的なサーバー増強や、ファイアウォール(AWS WAFやセキュリティグループ)のルール変更などを依頼するたびに、作業費が別途請求される契約形態が存在します。
また、最低契約期間が設定され、期間内の解約に違約金が発生する場合もあります。見積もりを取得する際は、月額の基本料金に含まれる作業範囲(スコープ)と、追加費用が発生する条件を事前に明文化しておくことが重要です。
社内にAWSの構築や運用のノウハウが蓄積されにくい
インフラの要件定義から設計、構築、日々の運用保守までをすべてAWSベンダーに一任(丸投げ)した場合、自社の情報システム部門や開発チームがAWSマネジメントコンソールを直接操作する機会が失われます。その結果、社内にクラウド特有のアーキテクチャ設計やトラブルシューティングの知見が蓄積されず、技術的なブラックボックス化を招きます。
ノウハウが蓄積されない状態が続くと、特定のベンダーに依存する「ベンダーロックイン」に陥りやすくなります。実務においては、以下のような弊害が生じるリスクがあります。
- サーバーの再起動や軽微なパラメータ変更であっても自社で即座に実行できず、ベンダーへの作業依頼と見積もり承認のフローを経るため、システム改修のリードタイムが長くなる
- 新しいAWSサービス(生成AI基盤やサーバーレス技術など)を活用した新規事業の立ち上げを検討しても、自社内に技術評価を行える人材がおらず、すべてベンダーの提案待ちになる
- 将来的にコスト削減や体制変更のためにインフラの内製化(インソーシング)や別ベンダーへの乗り換えを図ろうとしても、現在のシステム構成や運用手順を把握できている社員がおらず、移行作業が難航する
こうした事態を防ぎつつベンダーの専門性を活用するには、発注者側がシステムの主導権を手放さない体制づくりが求められます。具体的な対策として、契約時や運用フェーズにおいて以下の取り組みを実施することが有効です。
- AWSマネジメントコンソールの閲覧権限(ReadOnlyAccessなど)を自社メンバーにも付与してもらい、稼働状況や設定内容を常時確認できる状態にしておく
- 構築完了時の納品物として、単なる設定値の羅列ではなく、「なぜその設計・パラメータにしたのか」という背景が記載された基本設計書や運用手順書の提出を義務付ける
- 月次の定例会を設け、リソースの稼働状況や発生したアラートの原因、コスト最適化の余地についてベンダーから解説を受け、知見を吸収する場をつくる
- インフラ全体を委託するのではなく、24時間監視やOS層の保守はベンダーに任せ、アプリケーションのデプロイや開発環境の構築は自社で行うなど、段階的な内製化(ハイブリッド運用)を取り入れる
最近では、単なる作業代行にとどまらず、顧客企業のエンジニア育成や内製化支援プログラムを提供するAWSベンダーも増えています。将来的に自社でクラウド環境をコントロールしていきたい場合は、最初から内製化支援を視野に入れた契約プランを選択することも有力な選択肢となります。
自社に最適なAWSベンダーの選び方と比較ポイント
国内のAWSパートナー企業は数多く存在し、クラウド専業のベンチャーから大手SIerまで特徴が分かれています。自社のシステム要件や運用体制に合致する委託先を選定するには、技術力の客観的な指標、過去の実績、保守体制、費用構造の4つの軸で比較することが有効です。
APNのティアとコンピテンシープログラムの保有状況
ベンダーの技術力を客観的に測る基準として、AWSが公式に認定するプログラムの取得状況を確認します。企業全体の総合的な実績を見るには「ティア(ランク)」を参照し、特定の技術領域や業界特化の専門性を確認するには、AWSコンピテンシープログラムや「AWSサービスデリバリープログラム」、MSP関連の認定の取得有無を調査します。
たとえば、オンプレミス環境からの大規模な移行を計画している場合は移行関連のコンピテンシー、24時間365日の高度な運用管理まで委託したい場合はMSP関連の認定を持つベンダーが候補となります。基幹システム(SAPなど)の移行やデータ分析基盤の構築など、プロジェクトの目的と一致する認定を保有しているかを確認することで、技術力不足による設計の手戻りを防げます。確認には、AWSが公開しているAWS Partner Finderなどの公式情報を活用してください。
| 自社の主な課題・目的 | 確認すべき認定プログラム・指標 | 選定によって期待できる効果 |
|---|---|---|
| 大規模システムや全社基盤のクラウド化 | プレミアティア/移行関連のコンピテンシー | 豊富な知見に基づく安全な移行計画の策定と実行 |
| 金融・医療・公共など高セキュリティ要件への対応 | セキュリティ関連のコンピテンシー/業界別の実績 | 業界ガイドライン(FISC等)に準拠したアーキテクチャ設計 |
| 特定サービス(Amazon RDSやAWS Lambda等)の活用 | AWSサービスデリバリープログラム | 該当サービスのベストプラクティスに沿った最適な環境構築 |
| インフラの監視から障害一次対応までの完全委託 | MSP関連の認定・実績 | 自動化ツール等を活用した高品質な運用保守と継続的な改善 |
AWS再販の正規パートナーか(AWS Solution Provider Program等)
請求代行(リセール)を依頼する場合は、ベンダーがAWSの再販プログラム(AWS Solution Provider Programなど)に参加しているかを確認しましょう。割引や請求の条件はこの枠組みに依存するため、「割引率の根拠」「割引が適用される期間と条件」を質問すると、見積もりの透明性を判断しやすくなります。
同業界や類似システムでのAWS導入実績
公式認定の有無に加え、自社と同業界、あるいは類似するシステム規模・構成での導入実績を具体的に確認します。業界特有の法規制や商習慣、既存システムとの連携要件を理解しているベンダーであれば、要件定義の期間を短縮し、稼働後のトラブルを未然に防ぐことができます。
各ベンダーのWebサイトに掲載されている導入事例を見るだけでなく、提案依頼(RFP)やヒアリングの段階で以下の項目を確認します。
- 自社のシステムと同規模(サーバー台数、トラフィック量、データ容量)の構築・移行実績があるか
- 業界特有のセキュリティ基準(金融機関のFISC安全対策基準、医療情報システムのガイドラインなど)への対応経験があるか
- レガシーシステムからのリフト&シフトや、コンテナ・サーバーレスを用いたモダン化など、自社が目指す構成の実装経験が豊富か
- 事例として紹介されているプロジェクトの担当エンジニアやチームが、自社の案件にもアサイン可能か
サポート体制の範囲と障害発生時の対応スピード
システム稼働後の安定運用を維持するため、ベンダーが提供する保守・運用サポートの具体的な作業範囲とサービス品質保証(SLA)を比較します。「24時間365日対応」と記載されていても、夜間や休日はアラートの検知と電話連絡のみにとどまり、実際の復旧作業は翌営業日対応となるケースもあるため、契約前の詳細なすり合わせが不可欠です。
特に、障害発生時にベンダーが一次切り分けから復旧作業までをどこまで代行するかという責任分界点の明確化が重要になります。複数社から提案を受ける際は、以下の項目を共通の基準として比較します。
- 障害検知から初動対応(通知および調査開始)までの目標時間
- 障害発生時の対応範囲(手順書に基づく再起動などの一次対応のみか、原因究明と恒久対策の実施まで含むか)
- OSやミドルウェアのパッチ適用、バックアップの取得・リストア検証の代行有無
- 連絡手段(電話、専用チケットシステム、SlackやTeamsなどのビジネスチャット)と定例会の開催頻度
- AWS公式サポート(新プランのBusiness Support+、Enterprise Supportなど)と同等の応答時間か
請求代行の割引率とトータルコストの透明性
AWSベンダーを選定する際は、請求代行(リセール)の表面的な割引率だけでなく、初期構築費用や毎月の運用代行手数料、サポート費用を含めたトータルコストで比較します。
請求代行契約では、AWS利用料が割引されるプランが多く存在しますが、その条件として「独自のクラウド管理ツールの有償契約」や「一定ランク以上の保守サポート契約」が必須となっている場合があります。また、AWS公式の有償サポートと同等の技術的な問い合わせ対応が基本料金に含まれているか、あるいはチケット制で追加課金が発生するかもベンダーによって異なります。
さらに、稼働後に不要なリソースの削除やリザーブドインスタンス、Savings Plansの活用といった継続的なコスト最適化の提案を行ってくれるかも重要な評価基準です。見積もりを取得する際は、初期費用、AWS利用料(為替レートの計算基準を含む)、運用管理費の内訳を明確に分け、数年スパンでの総所有コスト(TCO)を算出して判断します。
国内の主要AWSパートナー企業一覧
日本国内でAWSの導入・運用支援を行う主要な10社を比較します。各社は単にAWSの環境を構築するだけでなく、クラウド専業としての機動力を活かした内製化支援や、総合SIerとしての大規模な基幹システム移行など、それぞれ異なる強みを持っています。
補足・要確認
各社のAPNティアは変更される場合があります。本記事ではAWS公式の発信や各社のプレスリリース等で確認できたもののみ「プレミアティア」と記載し、それ以外は「ティア要確認」としています。最新のティアや認定状況は、AWS Partner Finderや各社の公式サイトでご確認ください。商品・サービス名も改称される場合があります。
| 企業名 | ベンダー分類 | 主力サービス・パッケージ(例) | 得意とする領域・強み |
|---|---|---|---|
| クラスメソッド株式会社 | クラウド専業(プレミアティア) | クラスメソッドメンバーズ | 技術情報の発信力、コスト最適化、内製化支援 |
| 株式会社サーバーワークス | クラウド専業(プレミアティア) | pieCe、Cloud Automator | エンタープライズ移行、運用自動化、Amazon Connect導入 |
| アイレット株式会社(KDDIアイレット) | クラウド専業(プレミアティア) | cloudpack | 24時間365日のフルマネージド運用・保守、迅速な環境構築 |
| 株式会社野村総合研究所(NRI) | 総合SIer・コンサル(ティア要確認) | atlax、mPLAT | 金融・流通業のミッションクリティカルシステム、ITコンサルティング |
| 株式会社NTTデータ | 総合SIer(ティア要確認) | A-gate など | 官公庁・金融機関の大規模システム、閉域網ネットワーク接続 |
| 富士通株式会社 | 総合SIer・メーカー(プレミアティア) | Fujitsu Uvance など | メインフレームからのモダナイゼーション、ハイブリッドクラウド構築 |
| 日本電気株式会社(NEC) | 総合SIer・メーカー(ティア要確認) | BluStellar | 生体認証・AI技術との連携、高セキュリティなネットワーク基盤構築 |
| 株式会社日立製作所 | 総合SIer・メーカー(ティア要確認) | Lumada、JP1 Cloud Service など | 製造・社会インフラ領域のOT×IT連携、JP1を用いた統合システム運用 |
| SCSK株式会社 | 総合SIer(ティア要確認) | USiZE、S-Cred+、netXDC | クラウドとオンプレミスのハイブリッド運用、SAP基幹システム移行 |
| 伊藤忠テクノソリューションズ株式会社(CTC) | 総合SIer(プレミアティア) | CUVIC on AWS など | マルチベンダー製品の組み合わせ、大規模インフラ基盤の構築・保守 |
クラスメソッド株式会社
クラスメソッド株式会社は、AWSの技術支援と請求代行を組み合わせた総合支援サービス「クラスメソッドメンバーズ」を展開するクラウド専業ベンダーです。同社が運営する技術ブログ「DevelopersIO」では多数の技術記事が公開されており、エンジニアが実務で検証した知見が顧客のシステム設計やトラブルシューティングに還元されています。
同社の請求代行サービスでは、AWS利用料の割引(プランにより一律の割引率や、サービス別の割引など)に加えて、セキュリティ設定状況を可視化するツールやクラウド保険などが用意されています(プラン内容や割引率は変更される可能性があるため、最新の公式情報を要確認)。さらに、顧客自身がシステムを自走できるようになるための内製化支援に注力している点が特徴です。
- AWS利用料のコスト削減と技術サポートを両立したい企業
- 将来的に社内でAWS環境を設計・運用するためのノウハウを蓄積したい企業
- サーバーレスアーキテクチャやデータ分析基盤など、クラウドネイティブな開発を進めたい企業
株式会社サーバーワークス
株式会社サーバーワークスは、AWSに特化した導入・運用支援を行っている専業インテグレーターです。中堅企業から大手エンタープライズまで幅広い導入実績を持ち、オンプレミス環境からの大規模なマイグレーション(移行)プロジェクトにも対応しています。
自社開発のAWS運用自動化ツール「Cloud Automator」を提供しており、インスタンスの起動・停止スケジュール管理やバックアップの自動化によって、運用負荷の軽減と利用料の削減を支援します。また、クラウド型コンタクトセンターサービス「Amazon Connect」の導入支援にも強みを持っています。
- オンプレミスのサーバー群を段階的かつ安全にAWSへ移行したいエンタープライズ企業
- ツールを活用して定常的なシステム運用業務を自動化し、インフラコストを抑えたい企業
- コールセンターのクラウド化を検討している企業
アイレット株式会社(KDDIアイレット)
アイレット株式会社は、AWSの導入設計、環境構築から運用・保守までを提供するマネージドサービス「cloudpack(クラウドパック)」を主力とするベンダーです。KDDIグループの一員であり、通信キャリアグループの基盤やセキュリティ基準を活かしたサービス提供を行っています。
同社の強みは、専任のエンジニアチームによるMSP(マネージドサービスプロバイダー)としての運用代行体制にあります。システムの監視や障害発生時の一次対応、バックアップ管理などを任せられるため、情報システム部門の人員が不足している企業でも高度なクラウド環境を維持しやすくなります。
- 社内にインフラエンジニアがおらず、構築後の監視や障害対応を委託したい企業
- 新規事業の立ち上げやキャンペーンサイトの構築など、短期間でインフラを準備したい企業
- KDDIの閉域網回線とAWSを組み合わせた通信環境を検討している企業(提供条件は要確認)
株式会社野村総合研究所(NRI)
株式会社野村総合研究所(NRI)は、コンサルティング機能とシステム開発機能を併せ持つ総合シンクタンク・SIerです。金融業界や流通・小売業界のミッションクリティカルなシステムの構築・運用で培った知見を、AWS導入支援にも適用しています。
クラウド活用を総合的に支援するサービスブランド「atlax(アトラクス)」を展開しており、IT戦略の策定といった上流工程のコンサルティングから、マルチクラウド環境の設計、運用までを手掛けています。また、運用管理ツール「mPLAT」なども提供しています。
- 金融機関や大規模流通業など、高い可用性が求められる企業
- 単なるインフラ移行にとどまらず、全社的なDX戦略の立案から相談したい企業
- FISC安全対策基準などのガイドラインへの準拠が必要な企業(対応範囲は個別に要確認)
株式会社NTTデータ
株式会社NTTデータは、官公庁や金融機関などの大規模システムを手掛ける国内大手のSIerです。大規模かつ複雑なシステムをクラウドへ移行するプロジェクトマネジメント力に強みを持っています。
AWS環境のクラウド情報漏えい対策・ガバナンス統制を支援するソリューション「A-gate」などを提供しています。閉域網との接続や厳格なデータ保護が求められる領域において、ISMAP等の基準も踏まえたアーキテクチャ設計に対応できるかは、案件ごとにご確認ください。
- 官公庁、公共機関、金融機関など、高いセキュリティ水準と信頼性を要する組織
- 国内外の複数拠点にまたがるシステム統合やクラウド移行を計画している企業
- 既存のメインフレームからオープン環境・AWSへの移行を目指す企業
富士通株式会社
富士通株式会社は、長年にわたり国内企業の基幹システムをハードウェアとソフトウェアの両面から支えてきた総合ITベンダーです。事業ブランド「Fujitsu Uvance」のもと、クラウド活用を含むDX支援を推進しています。
自社製メインフレームやUNIXサーバーなど、レガシーシステムの知見を活かしたモダナイゼーションが強みです。資産の棚卸しから移行方式の策定、アプリケーションの改修までを含むレガシーモダナイゼーションや、機密性の高いデータをオンプレミスやプライベートクラウドに残すハイブリッドクラウド構成の設計・運用に対応します。
- 富士通製のメインフレームやサーバーで稼働している基幹システムをAWSへ移行したい企業
- ブラックボックス化している既存システムを整理した上でクラウド化したい企業
- オンプレミス環境とAWSを連携させたハイブリッド環境を構築したい企業
日本電気株式会社(NEC)
日本電気株式会社(NEC)は、通信技術や生体認証、AIなどの独自技術とクラウド基盤を組み合わせたソリューションを提供する総合ITベンダーです。価値創造モデル「BluStellar(ブルーステラー)」を通じて、構想策定から実装・運用までのDX支援を行っています。
ネットワーク構築の知見を活かし、拠点間ネットワークからAWS上の仮想ネットワーク(Amazon VPC)に至るまでの設計・最適化に対応します。また、同社はAWS認定資格の取得者を多数擁していることを公表しており、公共・金融分野の支援にも取り組んでいます(最新の人数や認定状況は要確認)。
- ネットワーク設計とAWS環境を一体で構築したい企業
- 生体認証やAI技術を活用したシステムを開発したい企業
- 公共・社会インフラ領域に求められるセキュリティ対策をAWS上で実現したい企業
株式会社日立製作所
株式会社日立製作所は、制御技術(OT)と情報技術(IT)を融合させるデジタル事業「Lumada(ルマーダ)」を展開しています。AWSとの戦略的協業の発表もあり、製造現場のデータをクラウドで活用する取り組みなどを進めています。
統合システム運用管理ソフトウェア「JP1」をクラウド向けに提供する「JP1 Cloud Service」など、オンプレミスで培った運用ノウハウをクラウドでも活かせる製品群を持っています。なお、日立グループのうち、日立システムズがAWSプレミアティアに認定されたことがAWSの公式ブログで発表されています(2022年)。日立製作所自身のティアは要確認です。
- 工場設備やIoT機器の稼働データをAWS上に集約し、生産性向上や予知保全に活用したい製造業
- すでにJP1を利用しており、AWS移行後も運用ルールを大きく変えずに管理したい企業
- 大規模なデータベースのクラウド移行で、処理性能と高可用性を優先したい企業
SCSK株式会社
SCSK株式会社は、住友商事グループの総合ITサービス企業であり、クラウドサービスと自社データセンターを組み合わせたハイブリッドIT環境の提供に強みを持っています。従量課金型のITインフラサービス「USiZE(ユーサイズ)」や、AWS関連サービス「S-Cred+」などを展開しています。
同社はSAPをはじめとするERPの導入・運用実績が豊富で、基幹システムをAWS上で稼働させるプロジェクトの知見を持ちます。また、自社データセンター「netXDC」とクラウドを接続した環境の提供にも取り組んでいます(接続の方式・条件は要確認)。
- SAPなどの大規模なERPパッケージをAWS環境へ導入・移行したい企業
- コロケーション環境とAWSを専用線で接続して利用したい企業
- 開発から保守運用、BPOまでを総合的に委託したい企業
伊藤忠テクノソリューションズ株式会社(CTC)
伊藤忠テクノソリューションズ株式会社(CTC)は、マルチベンダー対応力に優れた総合SIerです。通信キャリアや金融機関などの大規模なITインフラを長年にわたり構築・保守してきた技術力を基盤としています。
2012年から展開するクラウドサービス「CUVIC on AWS」を提供しています(サービス名の変遷や最新のメニューは公式サイトで要確認)。AWSのネイティブ機能だけでなく、サードパーティ製のセキュリティ製品やネットワーク機器、監視ツールなどを組み合わせたインテグレーション能力が強みです。
- AWSの標準機能に加えて、サードパーティ製セキュリティ製品などを組み合わせて導入したい企業
- 大規模なトラフィックが発生するWebサービスや通信インフラの設計・運用を任せたい企業
- 複数のクラウドや多様なベンダー製品が混在する環境を一元的に構築・保守してほしい企業
よくある質問(FAQ)
AWSベンダーの請求代行のみを利用することは可能ですか?
請求代行(リセール)のみの契約に対応しているベンダーは多くあります。自社のエンジニアでインフラの設計・構築から日常の運用保守までを完結できる体制が整っている場合、請求代行のみを契約して利用料の割引や請求書払いといった経理上のメリットを得ることができます。
請求代行のみを契約する場合でも、ベンダーによっては以下のような付帯特典が提供されるケースがあります。
- ベンダー独自の技術問い合わせ窓口の利用(AWS公式サポートと同等かは要確認)
- コスト可視化ツールやセキュリティチェックツールのアカウント提供
- クラウド保険などの付帯
ただし、一部のベンダーでは自社の運用保守サービス(MSP)とのセット契約を必須条件としている場合や、月間の最低利用料金(ミニマムチャージ)を設定している場合があります。見積もりを取得する際は、単体契約の可否と付帯条件を事前に確認しておく必要があります。
既存のAWS環境を途中から別のAWSベンダーへ乗り換えることはできますか?
既存のAWS環境を稼働させたまま、契約先のベンダーを乗り換えられるケースが多くあります。ただし、実際の手続きは、アカウントがAWS Organizationsの配下にあるか、アカウントの契約形態(ベンダー経由の再販アカウントか、自社名義のアカウントか)などによって異なります。進め方は現在のベンダーと新しいベンダーの双方に確認が必要です(手順の詳細は要確認)。
一般に、請求の窓口を変更するだけであれば、稼働中のAmazon EC2やAmazon RDSなどのリソースを再構築する必要はなく、システムのダウンタイムが発生しない形で移行できる場合があります。ただし、スムーズに乗り換えを完了させるために、以下の点に注意が必要です。
- 現在のベンダーとの契約期間および途中解約時の違約金の有無
- AWSアカウントの所有権(ルートユーザーの権限)が自社にあるか、ベンダー側にあるか
- 現在のベンダーが独自に提供している監視エージェントや自動化ツールの取り外し手順
- リザーブドインスタンス(RI)やSavings Plansの割引適用が移管後も引き継がれるか
特にアカウントの所有権がベンダー名義になっている場合、名義変更の同意や手続きに時間を要することがあるため、契約更新のタイミングから逆算して早めに移行先のベンダーへ相談することが重要です。
小規模なシステムでもAWSベンダーに依頼すべきでしょうか?
月額のAWS利用料が小規模なシステムであっても、自社の状況に応じてAWSベンダーの活用を検討する価値はあります。判断の基準は「社内のエンジニアリソースの有無」と「求めるサポート範囲」の2点です。
社内にAWSの知見を持つ担当者がおり、トラブル時も自力で調査・復旧ができる場合は、構築や運用を内製化し、手数料のかからない請求代行サービスのみを利用するのが最もコスト効率に優れる場合があります。一方で、専任のインフラ担当者が不在の場合や、夜間・休日の障害対応を社内で行えない場合は、小規模であってもベンダーの構築支援や運用代行を検討すべきです。
ただし、24時間365日の有人監視を含むフルマネージドな運用代行は、固定費が高額になりやすく、小規模システムではインフラ利用料よりもベンダーへの支払い手数料の方が高くなる逆転現象が起きることがあります。そのため、小規模環境では初期構築のセキュリティ設定だけをスポットで依頼する、あるいは定型化された安価なライトプラン(監視のみ、平日の日中対応のみなど)を提供しているベンダーを選ぶことで、費用対効果を最適化できます。
AWSベンダーへの相談から導入完了までどのくらいの期間がかかりますか?
AWSベンダーへの初回相談から本番環境の導入完了までにかかる期間は、依頼する業務の範囲とシステムの規模によって大きく異なります。以下はあくまで一般的な目安であり、ベンダーや案件によって変動します。
| 依頼する業務範囲 | 期間の目安 | 主な工程と内容 |
|---|---|---|
| 請求代行(リセール)のみ | 数日〜数週間程度 | 申込書の提出、与信審査、AWSアカウントの発行または組織(Organizations)への招待手続き |
| 新規環境の設計・構築(小〜中規模) | 1ヶ月〜数ヶ月 | 要件定義、インフラ基本・詳細設計、環境構築、単体・結合テスト、監視設定、引き渡し |
| 既存システムの移行(マイグレーション) | 数ヶ月〜1年以上 | 現行環境のアセスメント、移行計画策定、PoC(概念実証)、リハーサル移行、本番切り替え |
近年では、多くのベンダーがAWSのベストプラクティスに基づいた設計テンプレート(CloudFormationやTerraformなどのIaCコード)を用意しており、標準的なWebシステムであれば短期間で構築できるケースも増えています。一方で、オンプレミス環境からの大規模な移行や、専用線(AWS Direct Connect)の敷設を伴うプロジェクトでは、回線工事や移行テストの調整に時間がかかるため、余裕を持ったスケジュールを組む必要があります。
AWSベンダーはマルチクラウド環境の構築にも対応していますか?
総合SIerや大手クラウドインテグレーターの中には、AWSだけでなくMicrosoft AzureやGoogle Cloudなどを組み合わせたマルチクラウド環境の設計・構築・運用に対応しているところがあります。対応範囲はベンダーによって異なるため、依頼前の確認が必要です。
たとえば、「基幹システムやWebインフラはAWS上で稼働させ、社内認証基盤や業務アプリケーションはMicrosoft製品との親和性が高いAzureを利用し、データ分析にはGoogle CloudのBigQueryを活用する」といった、各クラウドの強みを活かしたシステム構成の相談が可能です。マルチクラウド対応のベンダーに依頼することで、以下のようなメリットが得られる場合があります。
- 複数のクラウドサービス間の閉域網接続やデータ連携の設計を一任できる
- クラウドごとに異なる監視アラートや障害対応の窓口を1つのベンダーに一本化できる
- AWS、Azure、Google Cloudそれぞれの利用料の請求書をまとめて受け取れる(ベンダーによる)
ただし、ベンダーによって「AWS専業で深い技術力を持つ企業」と「複数クラウドを幅広く扱う企業」に特徴が分かれます。すでにマルチクラウド化の方針が決まっている場合は、AWSのティアだけでなく他社クラウドのパートナー認定も確認して選定することが、プロジェクトを成功させるポイントです。
まとめ
本記事では、AWSベンダーの仕組みや委託できる業務、国内の主要パートナー企業について解説しました。重要なポイントは以下の通りです。
- AWSベンダーは設計・構築から24時間監視、割引を伴う請求代行まで対応する
- 専門家の支援で社内負担を減らせる一方、手数料やノウハウ蓄積の課題に注意が必要
- 選定時はAPNのティア、同業界での実績、サポート範囲(AWS公式サポート新プランとの比較を含む)と費用を比較する
自社に合うAWSベンダーと連携すれば、安全かつ効率的なシステム運用が実現します。まずは解決したい課題を整理し、気になるベンダーへ資料請求や相談をしてみましょう。